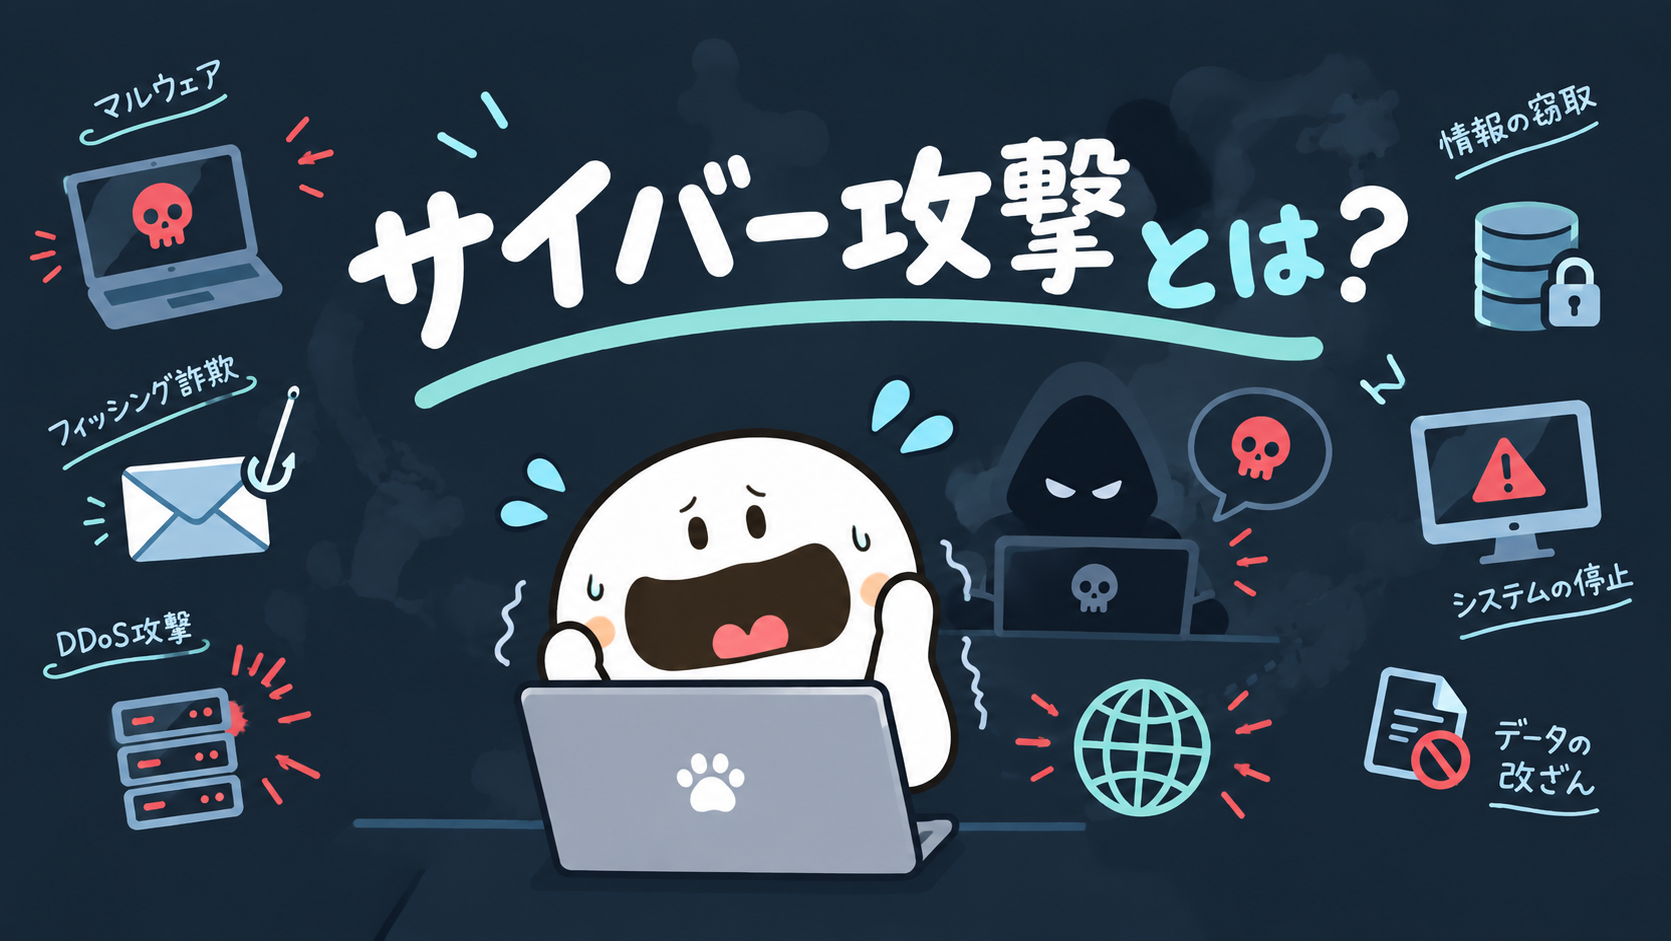
最近、アサヒグループHDやアスクル、ニチレイなど、企業へのサイバー攻撃がニュースになることが増えています。
実際に、アサヒグループHDでは2025年9月にランサムウェアによる攻撃を受け、システム障害が発生しました。アスクルでも2025年10月にランサムウェアによるシステム障害が発生しています。
実は、私の会社も実際に攻撃を受けたことがあります。
今回は、そのときの経験も交えながら、
「そもそもサイバー攻撃って何?」
を、できるだけ分かりやすく説明していきます。
サイバー攻撃とは?
サイバー攻撃とは、簡単にいうと、
コンピューターやネットワークに不正に侵入し、情報を盗んだり、システムを使えなくしたりする攻撃
のことです。
攻撃の方法はさまざまですが、代表的なものをいくつか紹介します。
マルウェア
コンピューターに悪意のあるプログラムを感染させる攻撃です。
代表的なものに、
- ウイルス
- トロイの木馬
- ランサムウェア
などがあります。
特にランサムウェアは、データを暗号化して使えなくしたうえで、復旧と引き換えに金銭を要求するケースがあります。
フィッシング
実在する企業やサービスになりすましたメールやWebサイトなどを使って、
ID・パスワード・クレジットカード情報などをだまし取る
手口です。
「アカウントが停止されます」
「支払い情報を確認してください」
など、不安をあおって偽サイトへ誘導するケースもあります。
DDoS攻撃
大量のアクセスを一つのWebサイトやサービスに集中させ、
サービスを利用しにくくしたり、停止させたりする攻撃
です。
簡単にイメージすると、
「お店の入口に大量の人を集めて、本当のお客さんが入れないようにする」
ようなものです。
標的型攻撃
特定の企業や組織を狙って、メールなどを使って侵入を試みる攻撃です。
「取引先からのメールかな?」
と思わせるような、自然な内容に偽装されていることもあります。
サイバー攻撃の目的は?
攻撃者の目的もさまざまですが、代表的なのは、
- 金銭を盗む・身代金を要求する
- 機密情報や個人情報を盗む
- システムを停止させる
- 企業や組織の業務を妨害する
といったものです。
つまり、
「情報を盗む」だけがサイバー攻撃ではありません。
システムを使えなくすることも、立派な攻撃です。
 「手を上げろ!金を出せ!のIT版ね!」
 「……まあ、だいたいそんな感じ。笑」
 「お姉ちゃん、されたことある?」
 「……されそうになったことはある。」
 「え〜〜〜!?」
本当にあったサイバー攻撃の話
実は、私の会社も過去にサイバー攻撃を受けたことがあります。
今から5年ほど前、Emotet(エモテット)が猛威を振るっていた頃の話です。
Emotetは、悪意のあるメールに添付されたファイルなどをきっかけに感染を広げ、情報窃取や他のマルウェアへの感染につながることがあるマルウェアです。実際に、過去の攻撃では取引先などとの過去のメールを利用し、正規の返信メールに見せかける手口も確認されています。
当時、私の会社でも、
「取引先からのメールだと思って添付ファイルを開いてしまった」
という事象が発生しました。
一歩間違えれば、情報漏えいにつながる可能性がある状況です。
しかし、幸いにも会社では、
- 資産管理ツール
- Webフィルタリング
などを利用した情報漏洩対策を徹底していました。
これらのセキュリティ対策が機能したことで、最終的な情報漏えいは防ぐことができました。
攻撃を受け、端末への侵入を許したものの、データを持ち出されるところまでは至らなかった。
なので、ぱにーの的には……
「引き分け!」
と判定しています(ドヤ顔)
今だったら「引き分け」では済まないかも?
とはいえ、これは5年ほど前の話です。
現在のサイバー攻撃では、侵入後に、
データの暗号化 → システム停止 → 情報窃取
といった被害につながる可能性があります。
実際、アサヒグループHDの2025年の事例では、ランサムウェアによって複数のサーバーやPC端末のデータが暗号化され、一部の端末からデータが窃取されたことが公表されています。
アスクルでもランサムウェアによるシステム障害が発生し、その後の調査で情報流出のおそれがある個人情報が追加で確認されています。
ニチレイも2026年7月、サーバーがサイバー攻撃を受けたことを公表しており、被害を受けたサーバーの一部に個人情報が保管されていたことから、漏えいの可能性について対応しています。
こうした事例を見ると、
「サイバー攻撃=情報を盗まれる」だけではなく、会社の業務そのものが止まる可能性がある
ということが分かります。
サイバー攻撃は「いたちごっこ」
ITは変化のスピードが速い業界です。そして、それはセキュリティも同じ。
新しいセキュリティ対策が登場すれば、それを突破しようとする新しい攻撃手法も登場します。
最近では、生成AIなどの技術が攻撃に悪用される可能性も指摘されており、攻撃手法はますます巧妙化しています。
まさに、「攻撃する側」VS「守る側」のいたちごっこです。
だからこそ、
「一度セキュリティ対策をしたから安心!」ではありません。
常に新しい脅威に合わせて、対策を見直していく必要があります。
だから、他人事ではありません!
今回、私がこの話を書こうと思ったのも、
「サイバー攻撃って、本当に身近なんですよ」
ということを知ってほしかったからです。
私自身、実際に攻撃を受けるまでは、
「サイバー攻撃ってニュースで見るもの」
という感覚がどこかにありました。
でも、実際に自分の会社で起きてみると、
「あ、本当に来るんだ……」
という感覚になります。
セキュリティは、何かが起きてからではなく、何も起きていないときから備えることが大切です。
ITの世界は日々変化しています。
ぜひ「自分には関係ない」と思わず、ニュースやセキュリティ情報などを通して、少しずつ世の中のセキュリティの変化に目を向けてみてください。
まとめ
| ポイント | 覚えておきたいこと |
|---|---|
| サイバー攻撃とは? | IT環境に不正に侵入し、情報窃取・改ざん・システム停止などを行う攻撃 |
| 代表的な攻撃 | マルウェア・フィッシング・DDoS・標的型攻撃など |
| 攻撃の目的 | 金銭・情報・システム・業務などを狙う |
| 企業への被害 | 情報漏えいだけでなく、システム停止や業務停止につながることも |
| 個人も他人事ではない | メール・偽サイト・アプリ・Wi-Fiなど身近なところにもリスクがある |
| 大切なこと | 「一度対策したら終わり」ではなく、継続的に対策する |
攻撃する側はどんどん進化しています。
だからこそ、
「自分には関係ない」ではなく、
「自分も攻撃されるかもしれない」
という意識を持つことが、セキュリティ対策の第一歩です!
コメント